-
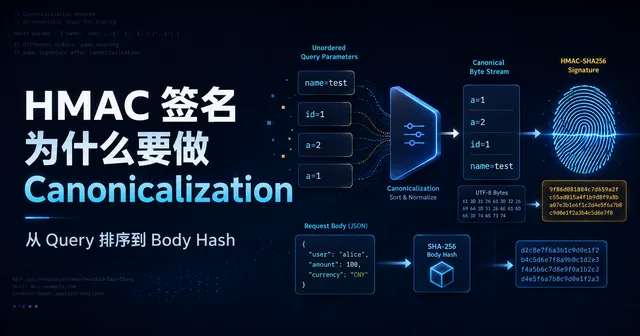
HMAC 签名为什么要做 Canonicalization:从 Query 排序到 Body Hash 
jessy #backend#security#hmac#api 从 Query 排序、重复参数、RFC 3986 编码到 Raw Body SHA-256,讲清 HMAC 请求签名为何需要规范化。
-
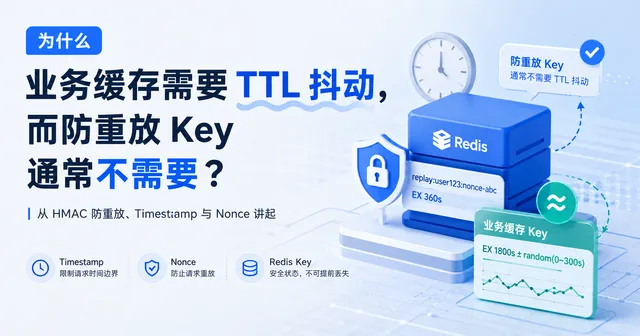
为什么业务缓存需要 TTL 抖动,而防重放 Key 通常不需要? jessy #redis#backend#security#cache#distributed-systems 从 HMAC、Timestamp 与 Nonce 出发,讲清防重放安全状态和业务缓存为何需要不同的 Redis TTL 策略。
-
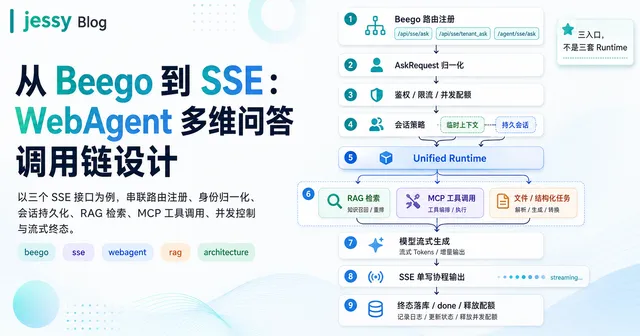
从 Beego 到 SSE:WebAgent 多维问答调用链实现 jessy #webagent#backend#architecture#sse#beego#rag#mcp 沿当前 MixClaw 的真实请求时间线,拆解 WebAgent 多入口问答服务中的身份归一化、持久会话、RAG、MCP、本地文件工具、并发控制与 SSE 终态。
-
缓存不是 Redis:从 Go 后端到 AI Agent,业务系统里的缓存体系怎么设计 jessy #redis#backend#ai-agent#cache#distributed-systems 用业务场景讲清 Go 本地缓存、Redis、Prompt Caching、RAG 缓存、MQ、MySQL 一致性和游戏状态缓存。
-
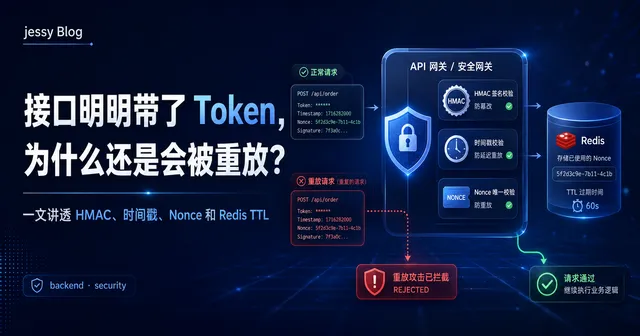
接口明明带了 Token,为什么还是会被重放?一文讲透 HMAC、时间戳、Nonce 和 Redis TTL jessy #backend#security 从请求身份、完整性与唯一性出发,讲清 HMAC、时间戳、Nonce 和 Redis TTL 如何共同抵御重放攻击。